


BLOG
Governance integriert: Warum Ihre Plattform Regeln durchsetzen, statt nur dokumentieren sollte
Jede Plattform verspricht Governance. Die meisten stellen jedoch lediglich Werkzeuge bereit, die Teams nutzen können oder eben nicht: Richtlinien, Leitplanken, Code Reviews oder Dokumentationsvorlagen. Das Problem dabei: Governance, die von konsequentem menschlichem Handeln abhängt, lässt sich nicht beliebig skalieren. Es gibt einen anderen Ansatz: Die Plattform setzt Governance architektonisch durch. So können Anwendungen, die nicht den definierten Standards entsprechen, gar nicht erst entstehen.
Viele Unternehmen kennen diese Situation. Unter Zeitdruck wird eine Anwendung entwickelt. Die Dokumentation bleibt auf der Strecke, weil der Termin drängt. Die Sicherheitsprüfung erfolgt erst nach dem Go-live oder gar nicht. Benennungskonventionen unterscheiden sich von Abteilung zu Abteilung. Ein geschäftskritischer Workflow wird ohne ausreichende Fehlerbehandlung umgesetzt. Einige Monate später tritt ein Problem im Produktivbetrieb auf und niemand weiß mehr genau, wie die Anwendung funktioniert, weil der ursprüngliche Entwickler inzwischen eine andere Rolle übernommen hat.
Das liegt nicht daran, dass Mitarbeitende nachlässig arbeiten. Es liegt daran, dass Governance, die auf Disziplin basiert, unter realen Bedingungen an ihre Grenzen stößt. Bei fünf Anwendungen funktioniert sie meist noch. Vielleicht auch bei zehn. Bei fünfzig entstehen erste Lücken. Bei hundert werden daraus ernsthafte Risiken.
Prozessbasierte oder architektonische Governance?
Grundsätzlich gibt es zwei unterschiedliche Ansätze, Governance auf einer Plattform für Business Process Automation umzusetzen.
Prozessbasierte Governance stößt mit zunehmender Skalierung an ihre Grenzen
Unternehmen definieren Standards, schulen Mitarbeitende, etablieren Review-Prozesse und hoffen, dass diese dauerhaft eingehalten werden. Das funktioniert, solange ausreichend Zeit, Aufmerksamkeit und Ressourcen vorhanden sind. Mit jeder neuen Anwendung, jedem neuen Teammitglied und jedem engen Zeitplan wächst jedoch der Abstand zwischen Richtlinie und Realität. Nicht, weil bewusst Abkürzungen genommen werden, sondern weil prozessbasierte Governance kontinuierlichen manuellen Aufwand erfordert.
Architektonische Governance funktioniert automatisch
Bei diesem Ansatz gibt die Plattform eine verbindliche Struktur vor, der jede Anwendung folgen muss. Entwickler müssen Standards nicht aktiv einhalten, weil die Plattform gar keine Möglichkeit bietet, diese zu umgehen. Dokumentation entsteht automatisch aus dem Anwendungsmodell, nicht als separate Aufgabe. Sicherheitsmechanismen müssen nicht für jede Anwendung separat eingerichtet werden, da alle Anwendungen dasselbe Sicherheitsmodell der Plattform übernehmen.
WEBCON verfolgt genau diesen Ansatz. Governance ist keine zusätzliche Ebene über der Plattform, sondern Bestandteil ihrer Architektur. Anwendungen ohne Governance können in WEBCON nicht entstehen, weil die Plattform sie technisch ausschließt.
Wie integrierte Governance in der Praxis aussieht
Der Unterschied zeigt sich in konkreten Funktionen, die unabhängig davon gleich arbeiten, ob Sie fünf oder fünfhundert Anwendungen betreiben.
Dokumentation, die automatisch entsteht
Die modellgetriebene Architektur von WEBCON erstellt automatisch eine vollständige Dokumentation für jede Anwendung und jeden Prototypen. Sie entspricht jederzeit dem aktuellen Stand und wird bei jeder Änderung automatisch aktualisiert. Dadurch entsteht keine Dokumentationslücke, bei der die Dokumentation noch Version 1.0 beschreibt, während die Anwendung längst bei Version 4.7 angekommen ist.
Audit-Trail und Compliance ab dem ersten Tag
Jede Anwendung verfügt automatisch über vollständige Nachvollziehbarkeit, unabhängig davon, ob diese explizit eingeplant wurde oder nicht. Jede Änderung wird protokolliert. Sie sehen jederzeit, wer was wann und in welchem Prozess geändert hat.
Der MVP, den Ihr Team innerhalb einer gemeinsamen Session erstellt hat, verfügt über denselben Audit-Trail wie ein geschäftskritischer Prozess, der seit mehreren Jahren produktiv im Einsatz ist. Gerade in regulierten Branchen ist diese Nachvollziehbarkeit unverzichtbar. In WEBCON ist sie kein zusätzlicher Aufwand, sondern fester Bestandteil der Plattform.
Ein Sicherheitsmodell für alle Anwendungen
Die Sicherheit wird nicht für jede Anwendung einzeln konfiguriert. Stattdessen stellt die Plattform ein einheitliches Sicherheitsmodell bereit, das automatisch von jeder Anwendung übernommen wird. Dadurch entfällt ein häufiges Risiko: Anwendungen, die versehentlich mit unvollständigen Berechtigungen oder Standardkonfigurationen produktiv gehen.
Laufzeitdiagnosen und SIEM-Integration
WEBCON bietet umfassende Einblicke in das Verhalten Ihrer Anwendungen während des Betriebs. Probleme können erkannt werden, bevor Anwender sie melden. Kommt es dennoch zu einer Störung, müssen Teams keine undokumentierten Anwendungen analysieren. Die Plattform zeigt nachvollziehbar, was passiert ist und an welcher Stelle das Problem entstanden ist.
Warum integrierte Governance bei wachsender Skalierung entscheidend ist
Prozessbasierte Governance verursacht mit jeder zusätzlichen Anwendung mehr Aufwand. Jede neue Anwendung benötigt eigene Dokumentationsprüfungen, Sicherheitskontrollen und Compliance-Freigaben. Governance-Teams werden zum Engpass. Entweder verzögert sich die Entwicklung oder Qualitätsstandards werden schrittweise aufgeweicht.
Architektonische Governance funktioniert dagegen unabhängig von der Anzahl der Anwendungen. Ob Anwendung Nummer eins oder Nummer hundert:
Dokumentation, Sicherheit, Auditierbarkeit und Compliance entstehen automatisch für jede Anwendung. Dadurch kann sich Ihr Team auf Aufgaben konzentrieren, die menschliche Entscheidungen erfordern, statt Zeit in wiederkehrende Governance-Aufgaben zu investieren.
Und wenn aus einer kleinen Fachbereichsanwendung später ein geschäftskritischer Prozess wird – was in der Praxis häufig geschieht – ist keine nachträgliche Anpassung an Unternehmensstandards erforderlich. Governance war von Anfang an Bestandteil der Anwendung. Die Dokumentation ist aktuell. Der Audit-Trail vollständig. Das Sicherheitsmodell war nie optional. Es gibt nichts nachzubessern, weil von Beginn an die richtigen Grundlagen geschaffen wurden.
Das große Ganze
Integrierte Governance ist eine der wichtigsten Folgen einer modellgetriebenen Architektur: alle Anwendungen basieren auf derselben technischen Grundlage, denselben Regeln und denselben Plattformfunktionen.
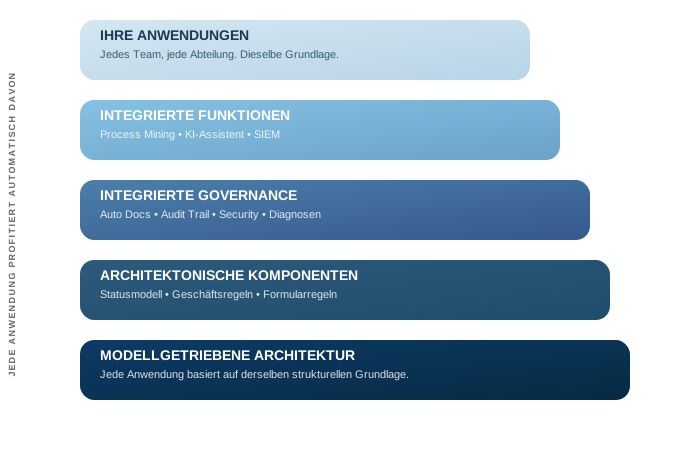
Wenn Sie verstehen möchten, wie diese Architektur gleichzeitig Konsistenz, eine nahtlose Vernetzung zwischen Anwendungen und eine skalierbare Plattform ohne wachsende Komplexität ermöglicht, sprechen Sie mit uns!
Blog
Lesen Sie auch

5 praktische Beispiele für die Rechnungsverarbeitung mit KI
Praxisbeispiele für die Rechnungsautomatisierung mit KI, die den manuellen Aufwand reduzieren, Genehmigungsprozesse beschleunigen, Fehler minimieren und die Kontrolle über die Ausgaben verbessern.

Die Digitalisierung zähmen - Ein Interview mit Lukasz Wrobel
Ein Interview mit Lukasz Wrobel, Stellvertretender Geschäftsführer und Leiter der Unternehmensentwicklung bei WEBCON.
InstantChange™: die Technologie, mit der Sie einen laufenden Prozess ändern
Andere BPM-Plattformen geben Ihnen zwei schlechte Optionen: auf das Ende alter Instanzen warten oder manuell migrieren. InstantChange von WEBCON bietet Ihnen eine dritte: einfach ändern.